Les assistants IA font désormais partie du travail quotidien sur les données. Avec le connecteur OpenHEXA, Claude, ChatGPT, Gemini CLI ou un autre assistant peut inspecter un jeu de données, corriger un pipeline ou modifier une application web directement dans vos espaces de travail. Depuis OpenHEXA 5.20, vous décidez précisément ce que chaque assistant peut toucher : les espaces de travail auxquels il a accès, les ressources qu’il peut utiliser, et s’il peut seulement lire ou aussi écrire.
Chaque connexion entre un assistant IA et OpenHEXA dispose désormais de son propre ensemble de permissions du connecteur. Avant d’examiner les nouveaux paramètres, voici un bref rappel de ce que fait le connecteur OpenHEXA.
Le Model Context Protocol (MCP), désigné ici comme le connecteur OpenHEXA, est un standard ouvert qui permet aux assistants IA de travailler avec des outils et des données externes via une interface structurée unique. Le connecteur OpenHEXA, introduit en mars 2026, relie l’assistant de votre choix à vos espaces de travail OpenHEXA. Vous vous connectez via OAuth avec vos identifiants OpenHEXA habituels, puis vous travaillez en langage courant : demandez à l’assistant d’inspecter un jeu de données, de déboguer un pipeline ou de mettre à jour une application web. Chaque action passe par votre propre compte OpenHEXA : l’assistant ne contourne donc jamais les contrôles d’accès, les permissions basées sur les rôles et les règles de gouvernance des données déjà en place.
Jusqu’à présent, un assistant connecté travaillait avec l’ensemble de vos permissions : il pouvait accéder à tous les espaces de travail et à toutes les ressources auxquels vous accédiez. Les permissions granulaires d’OpenHEXA 5.20 permettent de restreindre ce périmètre pour chaque connexion. Un assistant que vous utilisez pour examiner des jeux de données dans un espace de travail n’a plus besoin d’accéder aux pipelines ou aux bases de données situés ailleurs. Les connexions existantes sont migrées automatiquement vers le nouveau modèle de permissions, et les passer en revue après la mise à jour ne prend que quelques clics.
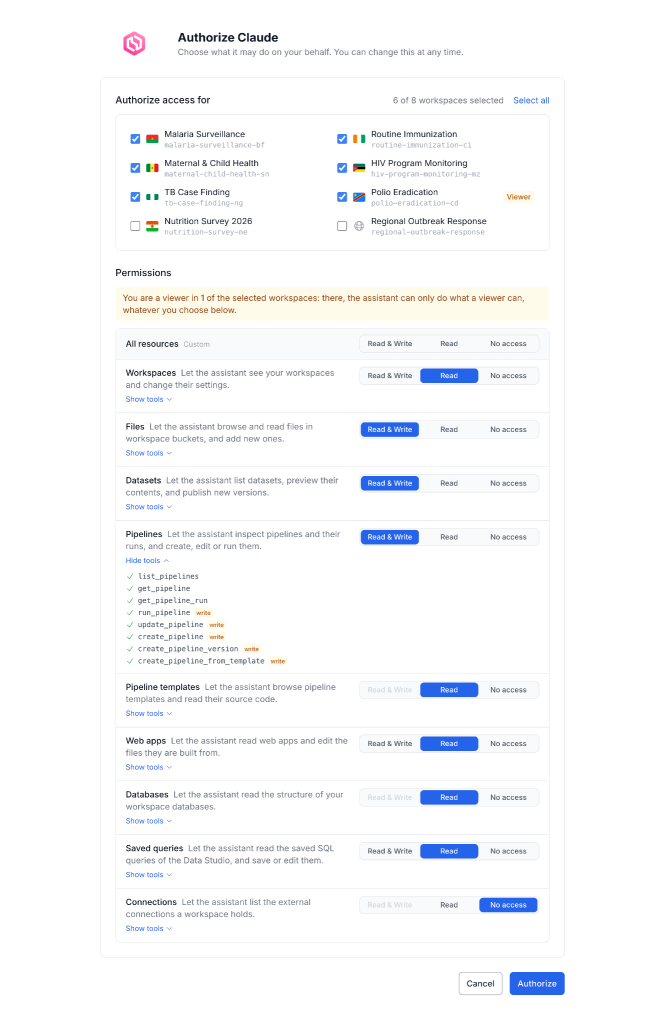
Permissions granulaires du connecteur OpenHEXA
Le nouveau modèle de permissions repose sur 3 choix, faits lors de la connexion d’un assistant.
Lorsque vous connectez un assistant, OpenHEXA vous demande de définir son périmètre. Ensemble, ces 3 choix définissent le contrôle d’accès de cette connexion.
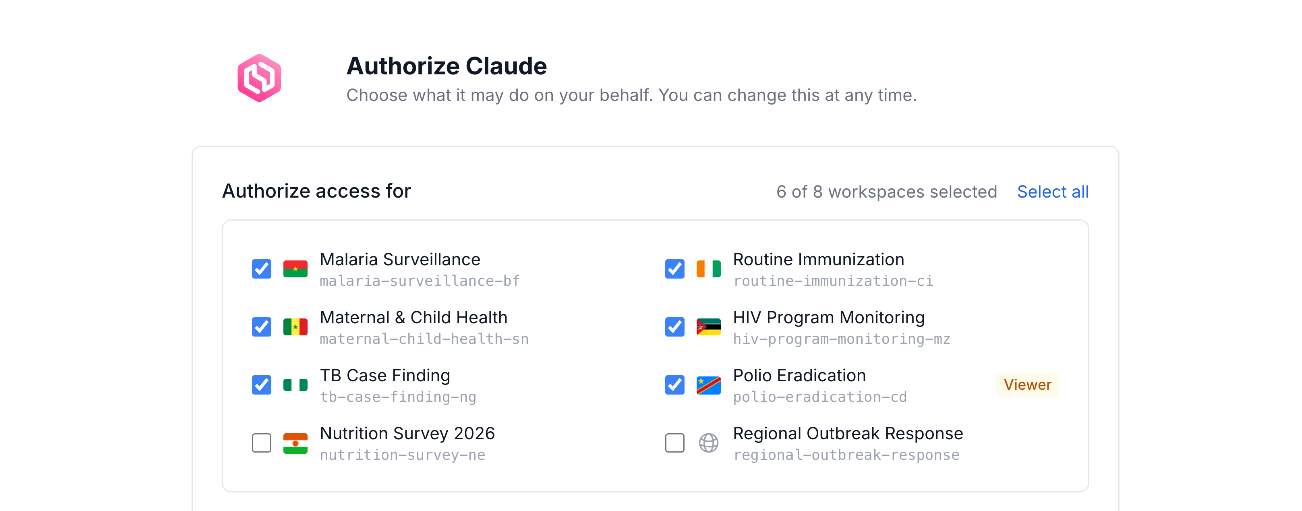
Les espaces de travail constituent la première limite. Vous sélectionnez les espaces de travail auxquels l’assistant a accès, et tous les autres restent hors de son périmètre. Si vous n’avez besoin d’aide que sur un projet, vous pouvez n’accorder que cet espace de travail.
Dans les espaces de travail sélectionnés, vous choisissez les ressources avec lesquelles l’assistant peut travailler : espaces de travail, fichiers, jeux de données, pipelines, modèles de pipelines, applications web, bases de données, requêtes enregistrées et connexions. Un assistant que vous utilisez pour corriger du code de pipeline, par exemple, peut n’avoir besoin que des pipelines et des fichiers.
Pour chaque ressource, vous décidez ensuite si l’assistant peut seulement la lire ou aussi y écrire. L’accès en lecture permet à l’assistant d’inspecter et d’expliquer votre travail. L’accès en écriture lui permet aussi de créer et de modifier des ressources. Accorder d’abord un accès en lecture seule est un moyen simple de voir comment un assistant se comporte avant de le laisser modifier quoi que ce soit.
Ces 3 choix restreignent ce qu’un assistant peut faire. Certaines limites s’appliquent toutefois, quoi que vous accordiez.
Les permissions du connecteur OpenHEXA peuvent réduire l’accès d’un assistant. Elles ne peuvent jamais l’étendre au-delà de 2 garde-fous qui s’appliquent à chaque connexion.
L’assistant IA agit en votre nom et passe par les mêmes contrôles de permissions que l’interface web d’OpenHEXA. Votre rôle dans l’espace de travail fixe toujours la limite. Dans un espace de travail où vous êtes lecteur, l’assistant ne peut faire que ce qu’un lecteur peut faire, quelles que soient les permissions que vous lui accordez.
Aucun assistant ne peut exécuter du SQL sur une base de données d’un espace de travail ni lire de secrets de connexion, quelles que soient les permissions qu’il détient. Les identifiants restent protégés par la plateforme elle-même, l’un des engagements de gouvernance des données qui sous-tendent l’IA dans OpenHEXA.
Les permissions peuvent évoluer avec votre travail. Sous Compte → Connexions MCP, vous pouvez examiner et modifier les permissions de chaque assistant connecté. La page indique quand chaque assistant a été utilisé pour la dernière fois, ce qui vous aide à repérer les connexions devenues inutiles. Les modifications s’appliquent dès le prochain appel de l’assistant, et révoquer une connexion coupe immédiatement son accès.
La page publique IA dans OpenHEXA explique comment l’IA est utilisée dans la plateforme, à quoi les modèles peuvent accéder et quels modèles sont exécutés. Ses recommandations d’IA responsable demandent aux utilisateurs de n’accorder à l’IA que les espaces de travail et les outils dont elle a besoin, et de révoquer les connexions qu’ils n’utilisent plus.
Le principe du moindre privilège est important en santé publique, où les jeux de données et les pipelines soutiennent souvent des décisions qui touchent des personnes. Les permissions granulaires du connecteur transforment cette recommandation en une tâche de 2 minutes. La même approche, qui commence par l’examen, s’applique à l’assistant intégré, qui aide les équipes à créer des pipelines et à créer des applications web dans OpenHEXA.
La même page de documentation présente d’autres pratiques pour travailler avec l’IA : examiner chaque modification proposée par un assistant, inspecter le SQL avant de l’exécuter et garder une personne impliquée dans les décisions qui touchent des personnes ou des données de production. Les permissions définissent ce qu’un assistant peut atteindre, et ces pratiques garantissent que ce sont les personnes qui gardent la main sur ce qu’il produit.
Si vous utilisez déjà un assistant IA avec OpenHEXA, ouvrez Compte → Connexions MCP et vérifiez ce à quoi chaque connexion peut accéder. Si vous connectez un assistant pour la première fois, suivez le guide de configuration MCP, puis lisez la documentation pour voir ce que couvre chaque permission.